实现效果:
局域网请求先经过AdGuardHome 过滤一遍广告、诈骗等。
然后再交给Openclash 转发。
操作笔记:
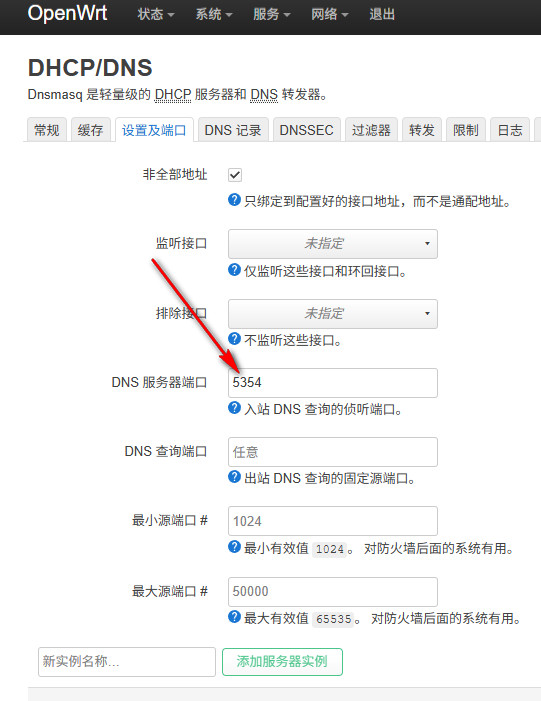
2. AdGuard Home 的端口改到53上; 我的没有页面,修改配置文件:
root@OpenWrt:~# vi /etc/adguardhome.yaml
dns:
  bind_hosts:
    - 0.0.0.0
  port: 53
3. Openclash 的插件勾选使用Dnsmasq进行转发
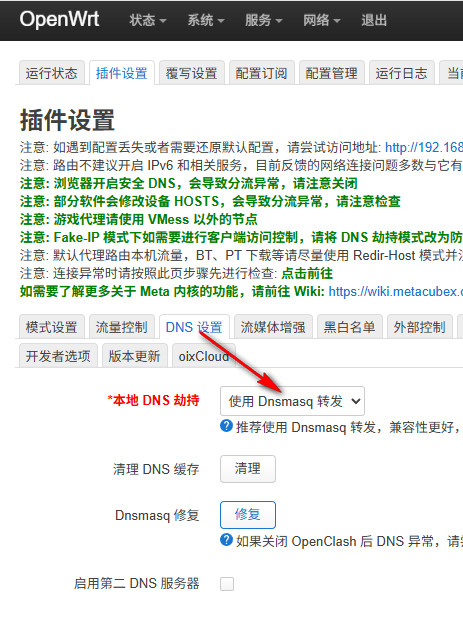
此时已经可以正常过滤,并且转发请求了。
--------------------------------------------------
未核实:
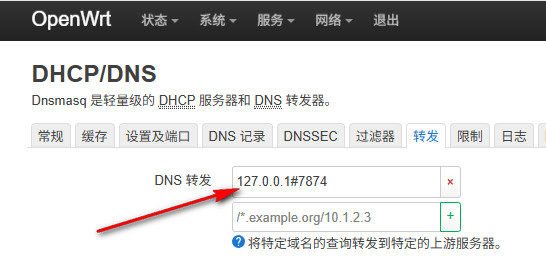
按理说应该先配置AdGuard Home 的上级DNS为clash(127.0.0.1:7874)。
如下图
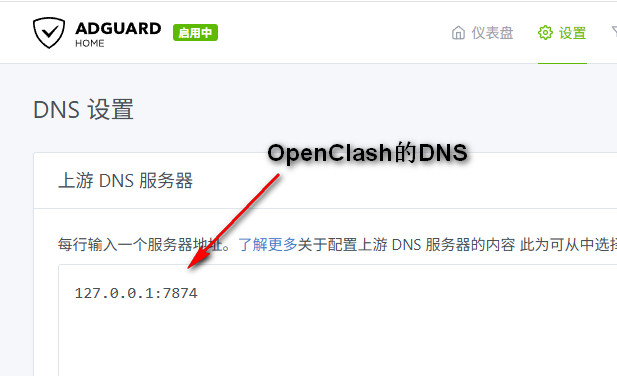
但勾选【本地DNS劫持->使用Dnsmasq转发】后会自动转发dns请求了。
并且无论怎么改,都会自动复原为127.0.0.1#7874(openclash的DNS),如下图: